 SEO
 Websites & Shops
 Design
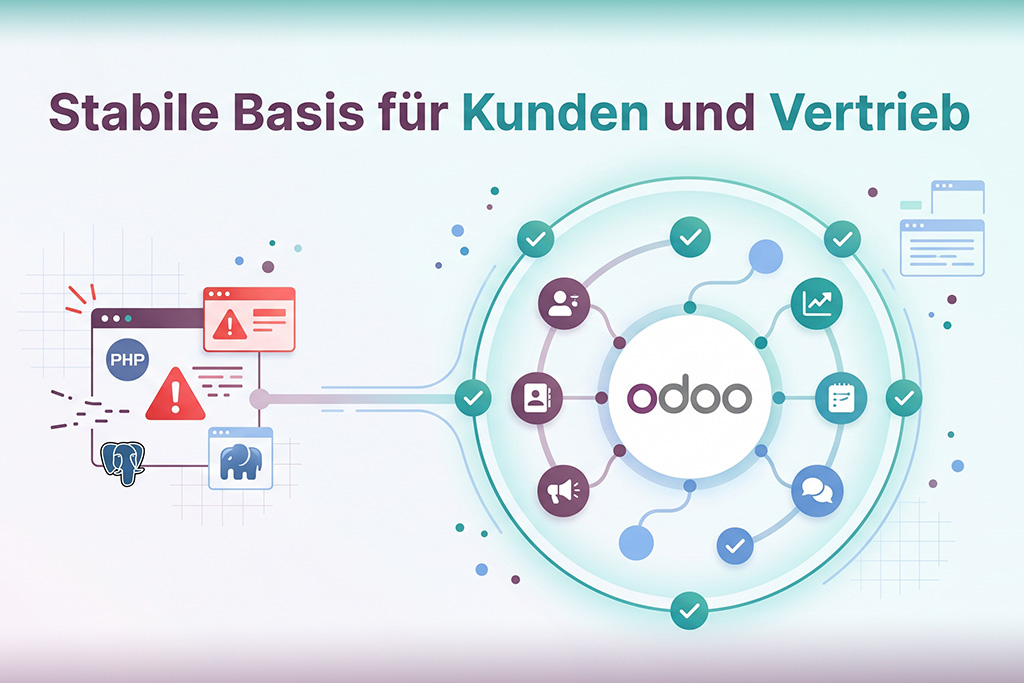
Wie letzte Woche auch in den Medien berichtet wurde, sorgten zwei kritische Sicherheitslücken in PHP für dringenden Handlungsbedarf. Betroffen waren PHP-Installationen, die Webanfragen verarbeiten. Unter bestimmten Voraussetzungen konnten Angreifer ohne vorherige Anmeldung eigenen Schadcode ausführen und im schlimmsten Fall die Kontrolle über den betroffenen Server übernehmen. Für verwundbare Systeme wurden abgesicherte PHP-Versionen veröffentlicht, die zeitnah eingespielt werden mussten.
Für Unternehmen, die Odoo als CRM- oder Unternehmensplattform nutzen, lässt sich eine wichtige Frage klar beantworten:
Odoo ist von diesen konkreten PHP-Sicherheitslücken nicht betroffen.
Der Grund ist kein zusätzlich installiertes Sicherheitsplugin und auch kein versteckter Schutzmechanismus. Odoo verwendet für seine Geschäftslogik schlicht kein PHP. Die Logik der Plattform basiert auf Python, während PostgreSQL für die Datenhaltung eingesetzt wird. Die Oberfläche wird mit Webtechnologien wie HTML, JavaScript und CSS umgesetzt.
Das macht Odoo nicht automatisch unangreifbar oder wartungsfrei. Es zeigt aber einen konkreten Vorteil einer klar aufgebauten Plattform: Betrifft eine Sicherheitslücke eine Technologie, die im eigenen System nicht verwendet wird, entsteht aus genau dieser Schwachstelle kein unmittelbarer Patchbedarf für die Odoo-Anwendung.
Warum die PHP-Sicherheitslücke für andere Systeme ernst war
Die vor kurzem veröffentlichten Schwachstellen betrafen PHP selbst und nicht nur eine bestimmte Website-Erweiterung oder ein einzelnes Content-Management-System. Gefährdet waren PHP-Installationen, die Webanfragen verarbeiten, darunter typische Betriebsarten wie PHP-FPM, mod_php, php-cgi, FrankenPHP und LiteSpeed.
Für betroffene Unternehmen war besonders problematisch, dass eine Ausnutzung bereits vor der Verarbeitung durch die eigentliche Anwendung möglich sein konnte. Eine funktionierende Anmeldung, sichere Benutzerkonten oder aktuelle Plugins boten daher keinen vollständigen Schutz, wenn die darunterliegende PHP-Laufzeit verwundbar war.
Abgesicherte Versionen wurden am 21. Oktober 2026 veröffentlicht. Dazu gehörten PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. CERT-EU empfahl, betroffene Systeme unverzüglich zu aktualisieren und öffentlich erreichbare Anwendungen gegebenenfalls zu isolieren, solange der Patch noch nicht eingespielt und geprüft war.
Für Unternehmen zeigt dieser Vorfall ein grundsätzliches Problem: Eine Anwendung kann aktuell und äußerlich vollkommen normal wirken, während die technische Umgebung darunter eine kritische Schwachstelle enthält. Das Content-Management-System, der Webshop oder das Kundenportal muss dabei nicht selbst fehlerhaft sein. Die Sicherheitslücke kann in einer verwendeten Laufzeitumgebung, Bibliothek oder Serverkomponente liegen.
Der Vergleich mit einem Bürogebäude passt hier erstaunlich gut: Die Einrichtung kann modern, die Alarmanlage aktiv und jede Bürotür versperrt sein. Wenn die zentrale Eingangstür des Gebäudes nicht richtig schließt, liegt das Problem trotzdem eine Ebene tiefer.
Warum PHP2Shell Odoo nicht betrifft
Die beiden kritischen PHP-Schwachstellen CVE-2026-109618 und CVE-2026-109619 wurden unter dem Namen PHP2Shell bekannt.
Sie ermöglichen unter bestimmten Voraussetzungen die Ausführung von Schadcode ohne vorherige Anmeldung und betreffen grundsätzlich PHP-Anwendungen, die Webanfragen verarbeiten. Odoo fällt jedoch nicht in diesen direkten Anwendungsbereich, da die Geschäftslogik der Plattform auf Python und die Datenhaltung auf PostgreSQL basiert. PHP ist kein Bestandteil des eigentlichen Odoo-Anwendungsservers.
Deshalb entsteht für Odoo durch PHP2Shell kein entsprechender Patchbedarf. Das bedeutet allerdings nicht, dass die gesamte technische Umgebung automatisch unbetroffen ist: Werden parallel eine WordPress-Website, ein PHP-basierter Webshop oder andere PHP-Anwendungen betrieben, müssen diese unabhängig von Odoo geprüft und aktualisiert werden.
Ein aktueller Sicherheitsvorfall zeigt den Wert einer übersichtlichen Systemlandschaft
Warum eignet sich eine PHP-Sicherheitslücke überhaupt als Anlass, über Odoo als CRM zu sprechen? Weil bei solchen Sicherheitsmeldungen schnell sichtbar wird, wie gut ein Unternehmen seine eigene Systemlandschaft kennt.
Welche Anwendungen verwenden wir? Auf welchen Technologien basieren diese? Wo liegen unsere Kundendaten? Welche Systeme tauschen Informationen aus? Wer betreut die jeweilige Umgebung? Und wer kann im Ernstfall entscheiden, ob eine Anwendung betroffen ist?
In vielen Unternehmen verteilen sich Kunden- und Vertriebsinformationen auf zahlreiche Werkzeuge. Kontaktdaten liegen im E-Mail-Programm, Angebote in verschiedenen Ordnern, Gesprächsnotizen in persönlichen Dokumenten und offene Aufgaben in einer Projektmanagement-Lösung. Daneben existiert eine Excel-Datei, die ursprünglich nur als kurzfristige Übergangslösung gedacht war und inzwischen als unverzichtbare Datenquelle gilt.
Wenn eines dieser Systeme ausfällt oder kurzfristig aktualisiert werden muss, beginnt die Suche nach Abhängigkeiten. Welche Informationen fehlen dann? Welche anderen Anwendungen greifen darauf zu? Und welche Person kennt den vollständigen Ablauf?
Odoo verfolgt als modular aufgebaute Plattform einen anderen Ansatz. Kontakte, Leads, Verkaufschancen, Termine und Aktivitäten können in einer gemeinsamen Umgebung verwaltet werden. Weitere Funktionen lassen sich ergänzen, wenn das Unternehmen sie tatsächlich benötigt. Odoo-Module erweitern die Geschäftslogik innerhalb derselben Plattform und bauen auf einer gemeinsamen Datenbasis auf.
Das beseitigt nicht automatisch jedes organisatorische Problem. Es kann aber verhindern, dass für jeden einzelnen Arbeitsschritt eine neue Insellösung eingeführt wird.
Odoo ist mehr als eine digitale Adressliste
Ein CRM wird häufig als besseres Adressbuch verstanden. Dort stehen Kunden, Ansprechpartner, Telefonnummern und vielleicht noch einige Gesprächsnotizen. Wirklich wertvoll wird ein CRM aber erst dann, wenn es auch den Weg von der ersten Anfrage bis zur Entscheidung nachvollziehbar abbildet.
Mit Odoo lassen sich Leads und Verkaufschancen in einer visuellen Pipeline organisieren. Vertriebsphasen, geplante Aktivitäten, zuständige Personen und nächste Schritte bleiben damit an einem gemeinsamen Ort nachvollziehbar. Ähnliche Leads können erkannt und zusammengeführt werden, damit Informationen nicht auf mehrere Datensätze verteilt bleiben oder ein Kunde versehentlich von mehreren Personen parallel kontaktiert wird.
Das klingt zunächst nach einer kleinen organisatorischen Verbesserung. Im Alltag kann genau diese Übersicht jedoch einen großen Unterschied machen.
Eine Anfrage verschwindet nicht mehr nur deshalb in einem persönlichen Postfach, weil die zuständige Person einige Tage nicht erreichbar ist. Eine Verkaufschance bleibt nicht wochenlang ohne nächsten Schritt liegen, weil niemand den letzten Gesprächsstand kennt. Und bei einem Personalwechsel muss nicht mühsam rekonstruiert werden, welche Kunden bereits kontaktiert wurden.
Voraussetzung ist natürlich, dass die Informationen auch gepflegt werden. Kein CRM kann zuverlässig an Vorgänge erinnern, die niemals erfasst wurden. Odoo schafft die Struktur, aber das Unternehmen muss festlegen, wie diese Struktur im Alltag genutzt wird.
Eine gemeinsame Plattform reduziert doppelte Datenpflege
Jede zusätzliche Software kann einen sinnvollen Zweck erfüllen. Gleichzeitig bringt sie einen weiteren Zugang, eigene Benutzerrechte, eine zusätzliche Datenablage und möglicherweise eine neue Schnittstelle mit sich.
Das CRM enthält die Kontaktdaten. Angebote entstehen in einer anderen Anwendung. Newsletter werden über eine weitere Plattform verschickt und Supportanfragen landen in einem separaten Ticketsystem. Damit alle Bereiche denselben Informationsstand haben, müssen Daten synchronisiert oder von Mitarbeitenden manuell übertragen werden.
Dabei entstehen Fehler fast zwangsläufig. Firmennamen werden unterschiedlich geschrieben, Ansprechpartner sind nur in einem System aktuell und niemand weiß mit Sicherheit, welche Anwendung den verbindlichen Datenstand enthält.
Die modulare Struktur von Odoo ermöglicht es, unterschiedliche Geschäftsbereiche innerhalb einer gemeinsamen Plattform zu organisieren. Ein Unternehmen kann mit CRM und Vertrieb beginnen und später weitere Bereiche ergänzen. Module können neue Geschäftslogik hinzufügen oder bestehende Abläufe gezielt erweitern.
Das bedeutet nicht, dass zwangsläufig jede vorhandene Software durch Odoo ersetzt werden muss. Spezialisierte Systeme können weiterhin sinnvoll sein. Entscheidend ist, bewusst zu wählen, welche Prozesse gemeinsam abgebildet werden und an welchen Stellen eine externe Lösung tatsächlich einen zusätzlichen Nutzen bietet.
Der Vorteil liegt also nicht darin, möglichst viele Odoo-Module zu aktivieren. Der Vorteil liegt darin, unnötige Systemwechsel und doppelte Datenpflege zu reduzieren.
Odoo kann schrittweise mit dem Unternehmen wachsen
Viele CRM-Projekte werden bereits bei der Einführung unnötig kompliziert. Sämtliche Prozesse sollen sofort abgebildet, alle Sonderfälle berücksichtigt und möglichst viele Abläufe automatisiert werden. Nach monatelanger Vorbereitung entsteht ein System, das fast alles kann, aber für die tägliche Verwendung zu umfangreich geworden ist.
Gerade für kleine und mittlere Unternehmen ist ein schrittweiser Einstieg oft sinnvoller. Zunächst werden Kontakte, Leads, Verkaufschancen und nächste Aktivitäten sauber organisiert. Erst wenn dieser grundlegende Prozess funktioniert, kommen weitere Bereiche hinzu.
Odoo unterstützt diesen Ansatz durch seinen modularen Aufbau. Funktionen können gezielt ergänzt werden, ohne dass am ersten Tag die gesamte Unternehmensorganisation neu aufgebaut werden muss.
Das schützt allerdings nicht vor unnötiger Komplexität. Auch Odoo kann durch zu viele Anpassungen, schlecht definierte Rollen und unkontrolliert aktivierte Module schwer wartbar werden.
Ein modulares System ermöglicht Vereinfachung. Es erzwingt sie nicht.
Deshalb sollte jede Erweiterung mit einer einfachen Frage beginnen: Welches konkrete Problem wird damit gelöst? Fehlt darauf eine klare Antwort, wird wahrscheinlich gerade keine notwendige Funktion eingeführt, sondern nur eine weitere Möglichkeit aktiviert.
Nicht von PHP betroffen bedeutet nicht wartungsfrei
Dass Odoo von diesen konkreten PHP-Sicherheitslücken nicht betroffen ist, darf nicht mit allgemeiner Sicherheit verwechselt werden.
Odoo besteht aus verschiedenen technischen Komponenten. Neben Python und PostgreSQL gehören dazu die Weboberfläche, Module, Schnittstellen und die jeweilige Server- beziehungsweise Cloudumgebung. Auch diese Komponenten benötigen Updates, eine saubere Konfiguration und laufende Betreuung.
Individuell entwickelte Module können eigene Fehler enthalten. Externe Schnittstellen können veraltete Authentifizierungen verwenden. Zu großzügige Benutzerrechte können dafür sorgen, dass Mitarbeitende mehr Informationen sehen oder verändern dürfen, als für ihre Aufgaben notwendig wäre.
Gerade ein CRM enthält sensible Daten: Kontakte, Gesprächsverläufe, Angebote, Verkaufschancen und interne Notizen. Diese Informationen müssen durch geeignete Rollen, sichere Administratorzugänge, regelmäßige Aktualisierungen und ein funktionierendes Backup-Konzept geschützt werden.
Die PHP-Sicherheitslücke zeigt daher einen konkreten Vorteil, aber keinen universellen Schutz. Odoo verwendet die betroffene Technologie nicht. Für andere Sicherheitsfragen gelten weiterhin dieselben Grundregeln wie bei jeder geschäftskritischen Anwendung: aktuell halten, Zugriffe kontrollieren, Änderungen dokumentieren und Sicherungen regelmäßig prüfen.
Backups bleiben auch bei einer integrierten Plattform entscheidend
Je mehr Geschäftsprozesse in einer gemeinsamen Plattform zusammenlaufen, desto wichtiger wird eine verlässliche Datensicherung.
Wenn Kontakte, Leads, Angebote und weitere Informationen in Odoo verwaltet werden, enthält die Datenbank einen bedeutenden Teil des operativen Unternehmenswissens. Ein Ausfall betrifft dann nicht nur ein digitales Adressbuch, sondern möglicherweise den gesamten Vertriebsüberblick.
Unternehmen sollten deshalb wissen, wie häufig Backups erstellt werden, wie lange diese aufbewahrt werden und wer im Notfall eine Wiederherstellung durchführen kann. Neben der Datenbank müssen dabei auch Dokumente, individuelle Module und technische Konfigurationen berücksichtigt werden.
Die genaue Verantwortung hängt vom gewählten Betriebsmodell ab. Eine Odoo-Cloudlösung, Odoo.sh und eine selbst beziehungsweise extern betriebene Installation unterscheiden sich in Administration und Zuständigkeit. Unternehmen sollten nicht automatisch davon ausgehen, dass jede denkbare Sicherung und Wiederherstellung im gewählten Paket enthalten ist.
Ein Backup, dessen Wiederherstellung nie geprüft wurde, bleibt eine Hoffnung mit Zeitstempel.
Erst wenn klar ist, wie Daten im Ernstfall tatsächlich zurückgeholt werden, entsteht eine belastbare Absicherung.
Technologie ist wichtig. Der Prozess dahinter ist wichtiger
Odoo kann Leads strukturieren, Aktivitäten planen und Daten zentral bereitstellen. Es kann aber nicht entscheiden, wie ein Unternehmen verkaufen möchte.
Vor der Einführung eines CRM sollten daher grundlegende Fragen geklärt werden: Wie entstehen neue Leads? Wer übernimmt die erste Bearbeitung? Welche Phasen durchläuft eine Verkaufschance tatsächlich? Wann gilt eine Chance als verloren? Welche Informationen müssen dokumentiert werden? Und welche Auswertungen werden wirklich benötigt?
Ohne diese Klarheit wird das CRM an den bestehenden Gewohnheiten ausgerichtet. Jeder historische Sonderfall erhält ein eigenes Feld, jede Ausnahme wird technisch nachgebaut und nach einigen Monaten beklagen sich alle darüber, dass die Pflege zu aufwendig geworden ist.
Ein sinnvoll eingerichtetes CRM bildet nicht jede denkbare Situation ab. Es unterstützt die wiederkehrenden Abläufe und macht Ausnahmen sichtbar.
Genau darin liegt auch die Aufgabe einer erfahrenen Agentur oder eines Implementierungspartners. Es geht nicht nur darum, Odoo technisch zu installieren. Prozesse müssen verstanden, Funktionen sinnvoll ausgewählt und Verantwortlichkeiten sauber eingerichtet werden.
Die Software ist die Grundlage. Der Nutzen entsteht durch das Setup.
Für welche Unternehmen Odoo als CRM besonders interessant ist
Odoo eignet sich besonders für Unternehmen, die nicht nur Kontakte verwalten möchten, sondern ihr CRM mit weiteren Geschäftsprozessen verbinden wollen.
Ein kleines Unternehmen kann mit einer einfachen Vertriebspipeline beginnen. Ein wachsendes Unternehmen kann später Angebote, Projekte, Marketing oder Serviceprozesse ergänzen. Bereits vorhandene Systeme lassen sich je nach Anforderung anbinden oder bewusst weiterverwenden.
Ein spezialisiertes CRM kann die passendere Wahl sein, wenn ausschließlich Vertrieb und Marketing betrachtet werden und bereits eine etablierte Systemlandschaft vorhanden ist. Odoo spielt seine Stärken vor allem dann aus, wenn mehrere Prozesse auf einer gemeinsamen Datenbasis zusammengeführt werden sollen.
Vor der Entscheidung sollten deshalb nicht möglichst viele Funktionen verglichen werden. Wichtiger ist, wie das Unternehmen tatsächlich arbeitet und welche Bereiche künftig besser zusammenspielen sollen.
Ein System mit hundert Funktionen ist nicht automatisch besser als eines mit zwanzig sinnvoll eingerichteten Funktionen.
Fazit: Odoo ist nicht betroffen, weil es technisch anders aufgebaut ist
Die im Oktober 2026 veröffentlichten PHP-Sicherheitslücken waren für betroffene Systeme ernst. Sie ermöglichten unter bestimmten Voraussetzungen die Ausführung fremden Codes ohne vorherige Anmeldung. Für verwundbare PHP-Installationen war eine zeitnahe Aktualisierung deshalb notwendig.
Odoo war von diesen konkreten Schwachstellen nicht betroffen. Die Geschäftslogik der Plattform basiert auf Python, die Datenhaltung auf PostgreSQL. PHP ist kein Bestandteil des Odoo-Anwendungsservers.
Das ist eine gute Nachricht, auch wenn der konkrete Sicherheitsvorfall zum Veröffentlichungszeitpunkt dieses Artikels möglicherweise bereits einige Tage oder Wochen zurückliegt. Die grundsätzliche Aussage bleibt bestehen: Unterschiedliche Systeme verwenden unterschiedliche Technologien und sind deshalb nicht automatisch von denselben Sicherheitslücken betroffen.
Ein wenig Lob hat Odoo an dieser Stelle verdient. Nicht nur, weil die Plattform bei diesem konkreten Vorfall außen vor blieb, sondern weil das CRM Teil einer modularen und erweiterbaren Unternehmenslösung ist. Kundendaten, Verkaufschancen und weitere Abläufe können auf einer gemeinsamen Grundlage organisiert werden, statt über zahlreiche Insellösungen verteilt zu bleiben.
Das macht Odoo nicht unverwundbar und nicht wartungsfrei. Es kann Unternehmen aber dabei helfen, Prozesse übersichtlicher aufzubauen, Daten konsistenter zu verwalten und Abhängigkeiten besser zu kontrollieren.
Die PHP-Sicherheitslücke betrifft Odoo nicht.
Die wichtigere langfristige Frage lautet ohnehin: Ist das eigene CRM so eingerichtet, dass es Prozesse vereinfacht, Wissen sichert und im Alltag tatsächlich verwendet wird?
Sie möchten Odoo als CRM einsetzen oder eine bestehende Umgebung sinnvoll weiterentwickeln?
IXSOL unterstützt Unternehmen bei der Planung, Einführung und Anpassung von Odoo. Gemeinsam klären wir Vertriebsprozesse, Zuständigkeiten, Benutzerrechte und sinnvolle Erweiterungen, damit aus einer leistungsfähigen Plattform ein praxistaugliches CRM wird.
Sprechen Sie mit uns über ein Odoo-Setup, das zu Ihren tatsächlichen Abläufen passt.
Quellen und weiterführende Informationen
CERT-EU: Sicherheitsmeldung zu den kritischen PHP-Schwachstellen vom 21. Oktober 2026.
Odoo: Architekturübersicht mit Python als Logikschicht und PostgreSQL als Datenbank.
Odoo: Organisation von Leads und Verkaufschancen in der CRM-Pipeline.
Odoo: Erkennung und Zusammenführung ähnlicher Leads und Verkaufschancen.
Hinweis: Die Aussage bezieht sich ausschließlich auf die genannten PHP-Schwachstellen. Andere Anwendungen in derselben Infrastruktur, individuelle Odoo-Module und externe Schnittstellen müssen unabhängig davon geprüft und laufend gewartet werden.